
面对CSS跨站攻击 IE、FireFox态度截然不同

AI摘要
由 AI 生成 · 仅供参考
前几天,互联网上曝出了一些黑客采用新的CSS方法攻击eBay网站,引起了很多人对eBay拍卖安全的担忧。据称,黑客利用跨站脚本与XBL语言的原理,让eBay的网页上包含指定的脚本、CSS样式表以及虚假的商品信息,而点击这些商品信息的话会直接链接到骗子的网站。 一些黑
前几天,互联网上曝出了一些黑客采用新的CSS方法攻击eBay网站,引起了很多人对eBay拍卖安全的担忧。据称,黑客利用跨站脚本与XBL语言的原理,让eBay的网页上包含指定的脚本、CSS样式表以及虚假的商品信息,而点击这些商品信息的话会直接链接到骗子的网站。
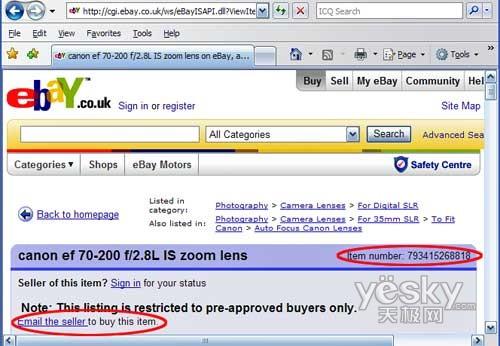
一些黑客采用新的CSS方法攻击eBay网站
同时,这种攻击还可以让黑客更改掉eBay网站的产品Item number和卖家的email信息。据称,互联网上很多的网站都可以利用此漏洞进行攻击,如果用户使用的是IE或者FireFox浏览器的话,那么更加容易被攻击。
日前,eBay已经发表声明称此问题已经修复。但是,IE表示,这种情况并不是IE浏览器的漏洞,而是黑客通过网站的一种特定的功能绕过了安全保护,实际上,这个问题应该有网站管理员来解决。
而FireFox的态度则不太一样,虽然也默认微软的观点,但是Mozilla已经开发了一个新的补丁,让用户尽量避免这种攻击。
版权声明:本文由驱动中国整理发布,转载需注明出处与原文链接。如有疑问请联系
editor@qudong.com。
本文价值
★★★★★
—
成为第一个评分的人
登录后为本文打分
评论加载中…